cookie 与 Web 缓存
cookie 解决什么问题?
- cookie: 在无状态的 HTTP 之上保存用户信息的技术, 由 RFC 6265 定义;
- 机制: 服务器在响应中下发 cookie, 客户端后续请求携带该 cookie, 服务器据此识别用户;
- 风险: cookie 存储在客户端, 可被窃取或篡改, 存在安全隐患;
- 客户端存储的完整机制见 客户端存储;
Web 缓存器如何工作?
- Web 缓存器: 又称代理服务器, 保存最近请求过的响应副本;
- 部署: 把用户的 HTTP 请求配置为先指向缓存器, 由缓存器代取;
- 判定: 命中则直接返回副本, 未命中则向源服务器请求并缓存结果;
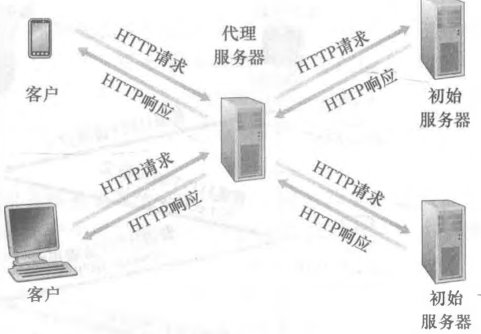
Web 缓存器带来哪些收益?
- 降低响应时间: 缓存器通常比源服务器更接近用户;
- 减少 Web 流量: 命中时不占用源服务器到用户的链路带宽;
- 命中率: 缓存器满足用户请求的比率, 是衡量效果的核心指标;